
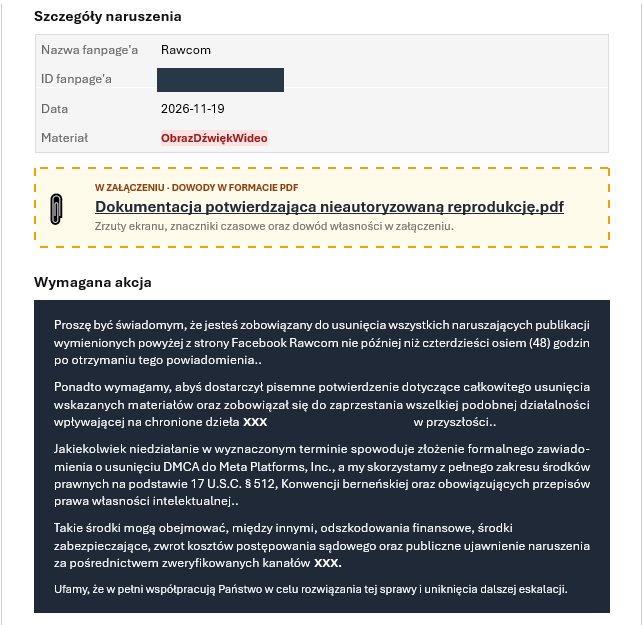
„Macie 48 godzin na usunięcie publikacji”. Takie żądanie trafiło 19 listopada 2026 r. do skrzynki Rawcom. Nadawca podał nazwę i identyfikator naszego fanpage’a oraz dołączył odsyłacz do rzekomych dowodów. Podszył się pod prawdziwą firmę, którą w tym poradniku nazywamy fikcyjnie „Agencją Przykład”. Jeśli prowadzisz stronę firmy na Facebooku, pokażemy Ci, jak sprawdzić podobny e-mail bez otwierania „dowodów”.
Zanim otworzysz link
Zadzwoń pod numer z oficjalnej strony firmy, której nazwą podpisano e-mail. Zapytaj, czy wysłała wezwanie i którego posta ono dotyczy.
Po kliknięciu w link
Co zdradziło fałszywe wezwanie?
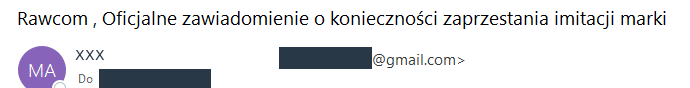
W polu „Od” widniała nazwa agencji, a obok adres Gmail
Temat mówił o „zaprzestaniu imitacji marki”, a treść dotyczyła kopiowania materiałów na Facebooku. Pod nazwą agencji widniał adres w domenie gmail.com. Firma może korzystać z Gmaila, więc sam adres nie rozstrzyga sprawy. Tutaj skłonił nas do sprawdzenia, kto rzeczywiście wysłał pismo.
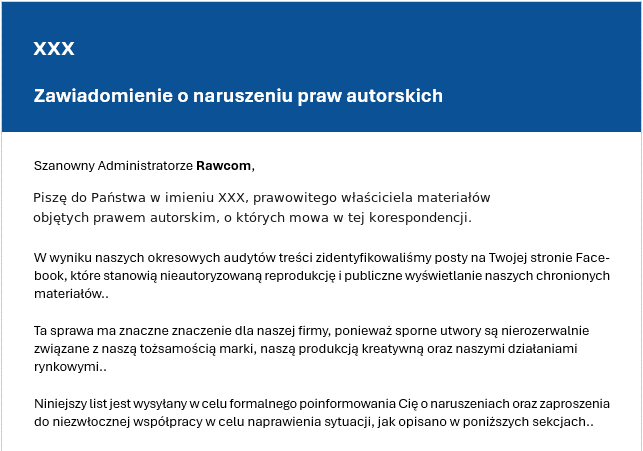
Co nadawca zarzucał administratorowi strony?
W piśmie była mowa o regularnych audytach i kopiowaniu materiałów chronionych prawem autorskim. Firma, której nazwą podpisano wezwanie, później zaprzeczyła jego wysłaniu.
„Dokumentacja” wyglądała jak załącznik PDF
W ramce ze spinaczem widniała nazwa „Dokumentacja potwierdzająca nieautoryzowaną reprodukcję.pdf”. W zapisanej wiadomości sprawdziliśmy cel odsyłacza. Prowadził do strony w usłudze Google Sites. Pod nazwą pliku krył się więc link do witryny. W samym wezwaniu brakowało adresu konkretnego posta i wskazania utworu, który mieliśmy skopiować.
Co ustaliliśmy po telefonie do agencji?
Zadzwoniliśmy do firmy opisanej tu jako „Agencja Przykład” i zapytaliśmy wprost, czy wysłała wezwanie do Rawcom. Jej przedstawiciel zaprzeczył i powiedział, że podobne zgłoszenia pojawiły się już trzy lub cztery razy. Po rozmowie przekazaliśmy agencji całą korespondencję.
Jak bezpiecznie sprawdzić podobny e-mail?
- Odczytaj pełny adres nadawcy. Rozwiń dane przy polu „Od”. Jeśli widzisz również pole „Odpowiedz do”, porównaj oba adresy. Z odpowiedzią zaczekaj do potwierdzenia nadawcy.
- Sprawdź, czego dotyczy zarzut. Poszukaj w treści adresu posta, daty publikacji i wskazania oryginalnego materiału. Nazwa strony i jej identyfikator mówią tylko, który profil wskazał nadawca.
- Obejrzyj adres odsyłacza bez otwierania strony. Na komputerze najedź kursorem na nazwę dokumentu i odczytaj adres pokazany przez program pocztowy. Jeśli korzystasz z telefonu i adres jest niewidoczny, pomiń ten krok. Nie otwieraj linku tylko po to, by zobaczyć, dokąd prowadzi.
- Potwierdź żądanie niezależnym kanałem. Użyj znanego numeru firmy lub samodzielnie odszukaj jej oficjalną stronę. Zapytaj, czy wysłała wiadomość o tym temacie i którego posta dotyczy. Jeśli nadawca powołuje się na decyzję Meta, osobno otwórz aplikację Facebook i sprawdź powiadomienia konta. Prywatne pismo od agencji wymaga sprawdzenia bezpośrednio u niej.
- Zachowaj wynik weryfikacji. Jeśli firma potwierdzi wysyłkę, poproś ją ustalonym kanałem o dane potrzebne do rozpatrzenia sprawy. Jeśli zaprzeczy, zachowaj oryginalny e-mail i ostrzeż pozostałych administratorów strony. Przy obsłudze kilku skrzynek może w tym pomóc firmowy helpdesk.
Jak zgłosić wiadomość do CERT Polska?
Otwórz formularz zgłoszeniowy CERT Polska, wybierz Podejrzana wiadomość e-mail i dołącz oryginał zapisany jako plik EML lub MSG. W opisie podaj, czy ktoś otworzył link, pobrał dokument lub wpisał dane. Oryginał zawiera nagłówki techniczne, które pomagają prześledzić drogę wiadomości. Zobacz instrukcje zapisywania wiadomości dla różnych programów pocztowych.
Co zrobić po kliknięciu w link?
- Jeśli tylko otworzyłeś stronę, zamknij ją. Zapisz godzinę kliknięcia i sprawdź listę pobranych plików. Przekaż te informacje osobie odpowiedzialnej za IT. Samo wyświetlenie strony nie przesądza o przejęciu konta.
- Jeśli podałeś hasło lub kod logowania, od razu powiadom administratora. Na zaufanym urządzeniu wejdź bezpośrednio do właściwej usługi, zmień hasło i zakończ obce sesje. Sprawdź metody odzyskiwania dostępu oraz uwierzytelnianie dwuskładnikowe. Przy koncie firmowym na Facebooku sprawdź także osoby z dostępem do strony i ostatnie wydatki reklamowe. Jeśli straciłeś dostęp, skorzystaj z odzyskiwania konta na Facebooku.
- Jeśli pobrałeś plik, pozostaw go zamknięty i zgłoś sprawę do IT. Jeśli został już uruchomiony, odłącz komputer od sieci i skontaktuj się z administratorem z innego urządzenia.
Czy poprawny wynik SPF, DKIM lub DMARC potwierdza autora?
Te mechanizmy pomagają sprawdzić domenę używaną przy wysyłce i techniczne uwierzytelnienie wiadomości. E-mail wysłany z konta Gmail może przejść takie sprawdzenie, choć w nazwie nadawcy ktoś wpisał nazwę cudzej firmy. Upoważnienie do działania w imieniu agencji trzeba potwierdzić u źródła.
Źródła: wiadomość otrzymana przez Rawcom i rozmowa z agencją z 19 listopada 2026 r. Procedurę zgłoszenia opisuje baza wiedzy CERT Polska.